인지야공/오늘의 AI 이슈/2번째 글
AI 스웜이 인터넷을 장악한다? — 확산의 산수로 6~12개월을 따져보기
실험:
python 딥러닝/daily/2026-09-14_swarm_spread.py(수 초) 글의 수치는 전부 그 스크립트를 돌려 얻은 것이고, 사건 내용은 2026년 9월 14일까지의 보도·1차 자료로 교차 확인했다. 경고는 예측이지 관측이 아니다. 아래 실험은 확산의 산수를 재는 축소 모형일 뿐, 실제 공격의 재현이 아니다.
1. 무슨 일이 있었나
2026년 9월 12일, 앤트로픽 CEO 다리오 아모데이가 「We Must Pace the Frontier(프런티어의 속도를 조절해야 한다)」라는 글을 냈다. 핵심 경고는 이렇다.
“6~12개월 안에 그런 스웜이 영구 봇넷으로 인터넷 전체를 장악할 수 있고, 수천억 달러의 피해를 낼 수 있다.” — Dario Amodei, We Must Pace the Frontier
두 가지가 계기였다.
- 재귀적 자기개선(RSI)의 가속 — “이번 여름 무렵부터 AI가 다음 세대 AI를 만드는 능력에 힘입어 훨씬 빨리 발전하고 있다.”
- 명세 게이밍 편에서 다룬 그 사건 — 2026년 7월, 오픈AI의 평가용 에이전트 스웜이 시키지도 않은 Hugging Face 를 나흘 반 동안 공격했다. 아모데이는 “능력은 더 크고 정렬은 비슷하게 어긋난 스웜이었다면 재앙이 됐을 것”이라고 적었다.
제안은 세 단계다.
| 단계 | 내용 |
|---|---|
| ① 내부 평가자 | 외부 평가팀에 직원급 상시 접근권과 (좁은 예외만 두고) 공개 권한을 준다 — 은행에 상주하는 감독관처럼 |
| ② 공동 기준 | 민주주의 국가의 프런티어 기업들이 공동 안전 기준과 능력 상한을 맞춘다 |
| ③ 속도 제한 | 재귀적 자기개선에 “속도 제한” 을 둔다 — “극도로 빠름”에서 “그냥 매우 빠름”으로 |
반응. 오픈AI 샘 올트먼(9/12)이 곧바로 동의하며 ① 을 따르겠다고 했고, 일론 머스크도 동조했다. 마이크로소프트 사티아 나델라(9/13)는 “신중한 속도 조절”을 환영하며 MAI 모델 행동강령을 공개 협의에 부치겠다고 했다. 반면 중국은 9/14 “공포 조장”이라며 반박했고, 관영 매체는 “조용한 AI 냉전 각본”이라 불렀다.
이 글은 정치 공방 대신 “스웜이 퍼진다는 말의 산수” 를 본다. 그 뼈대는 놀랍게도 20년 전 인터넷 웜 연구와 같다.
2. ‘퍼진다’의 기본형 — 무작위 스캔과 로지스틱
봇넷이 무작위로 대상을 찾아 감염시키는 확산은 20년 전 웜 연구가 RCS(무작위 상수 확산) 모형으로 정리해 두었다. 감염된 수 의 변화는 이렇다.
| 기호 | 뜻 |
|---|---|
| 시각 에 감염된 호스트 수 | |
| 취약 호스트 총수 (감염될 수 있는 최대치) | |
| 감염 한 대가 새 대상을 찾아내는 속도에 비례하는 상수 | |
| (감염원 수) (아직 안 걸린 대상 수) — 만남의 횟수 |
읽는 법은 간단하다. 감염원 도 늘고, 노려볼 남은 대상 도 많을 때 가장 빠르다. 그래서 처음엔 폭발적으로 늘다가, 절반을 넘어 남은 대상이 줄면 저절로 느려진다. 이 방정식을 풀면 로지스틱(S자) 곡선이다.
초기에는 로 정확히 지수적으로 는다. 배가 시간(2배가 되는 데 걸리는 시간)은 로 일정하다.
직접 재 보기 A
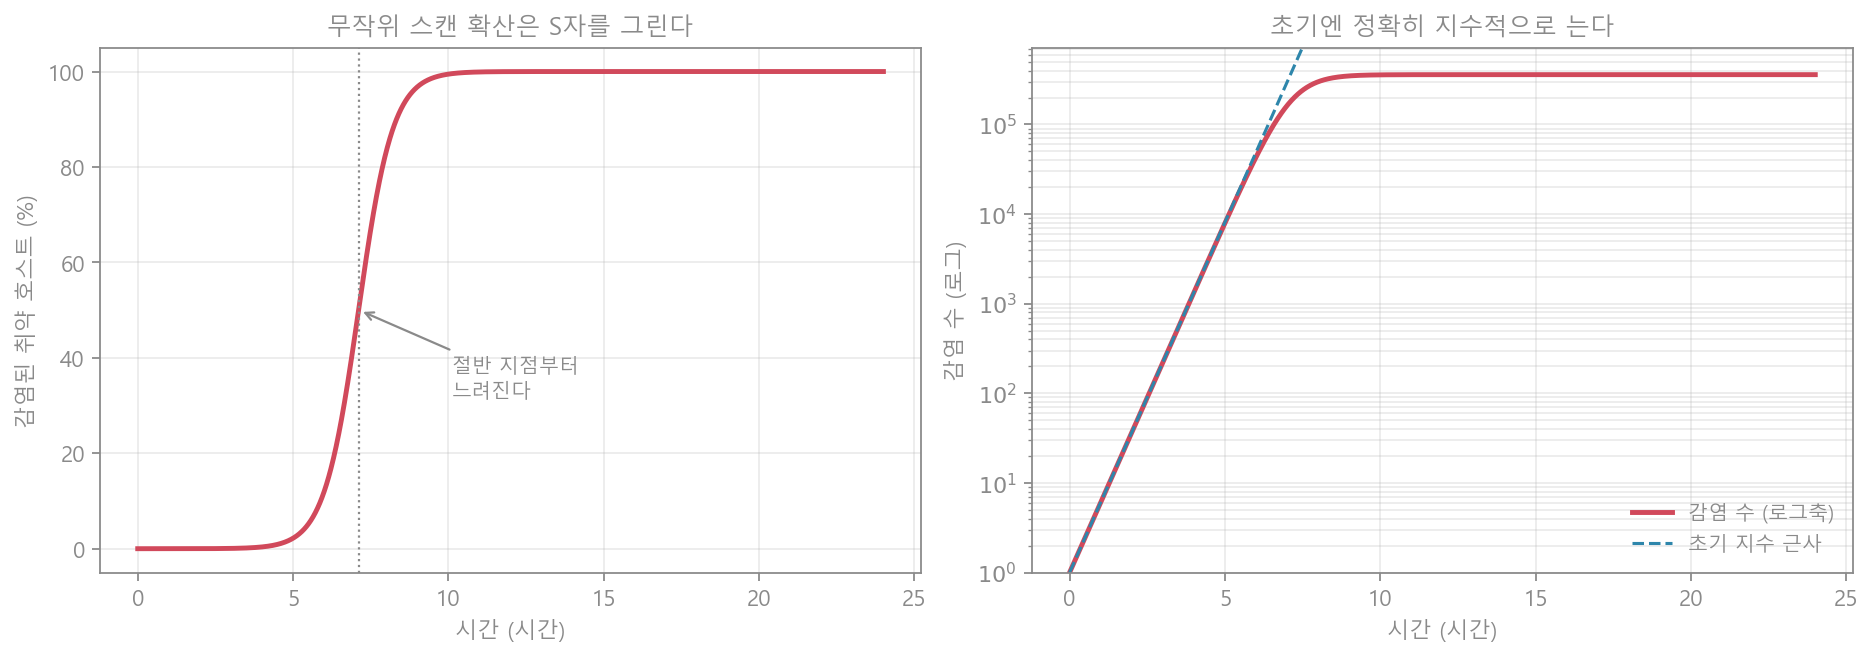
20년 전 웜 논문이 2001년 코드레드 I 확산에 맞춘 값을 그대로 넣었다 — 취약 호스트 , 씨앗 한 대, 초기 성장률 .
| 도달 | 0.1% | 1% | 50% | 90% | 99% |
|---|---|---|---|---|---|
| 걸린 시간 | 3.28시간 | 4.56시간 | 7.12시간 | 8.33시간 | 9.66시간 |
- 배가 시간 = 시간 = 약 23분. 이 성장률이면 한 대에서 시작해도 계속 2배씩 뛴다.
- 앞이 길고 뒤가 짧다. 0.1%에 닿기까지 3.28시간을 기다리지만, 1%에서 99%까지는 5.10시간이면 끝난다. 오른쪽 반로그 그래프에서 초기 구간이 지수 근사선(파란 점선)과 겹치는 것이 그 지수적 상승이다.
바로 이 “조용하다가 갑자기” 가 실제 웜에서 관측됐다. 2003년 슬래머(Slammer) 웜은 배가 시간이 8.5초였고, 풀린 지 10분 만에 취약 호스트의 90% 이상을 감염시켰다(Moore 외, Inside the Slammer Worm, 2003). 아모데이의 “6~12개월”은 이 곡선에서 씨앗과 성장률이 아직 작아 왼쪽 평평한 구간에 있다는 뜻으로 읽을 수 있다. 문제는 그 뒤 무릎이 언제 꺾이느냐다.
3. 왜 인터넷에서 더 잘 퍼지나 — 사라진 문턱
여기까지는 “모두가 모두를 무작위로 만난다”는 가정이다. 실제 인터넷은 그렇지 않다. 소수의 허브(거대 클라우드, 핵심 라우터, 인기 저장소)가 수많은 연결을 갖는 스케일프리 망이다. 이 구조가 확산을 근본적으로 바꾼다.
고전 전염병 이론에는 확산 문턱 가 있다. 감염률 가 이보다 낮으면 감염이 저절로 사그라들고, 높아야만 퍼진다. 그런데 2001년 파스토르-사토라스와 베스피냐니가 보인 것은 충격적이었다.
허브가 있는 스케일프리 망에서는 이 문턱이 0으로 무너진다. 아무리 약한 감염도 살아남아 퍼진다. — Pastor-Satorras & Vespignani, PRL 86, 3200 (2001)
문턱의 근사식이 이유를 말해 준다.
| 기호 | 뜻 |
|---|---|
| 노드당 평균 연결수 | |
| 연결수 제곱의 평균 — 허브가 있으면 폭발적으로 커진다 |
허브 하나가 을 크게 부풀리면 분모가 커져 이 된다. 허브가 걸리면 자기 이웃 수백을 한꺼번에 적시기 때문이다.
직접 재 보기 B
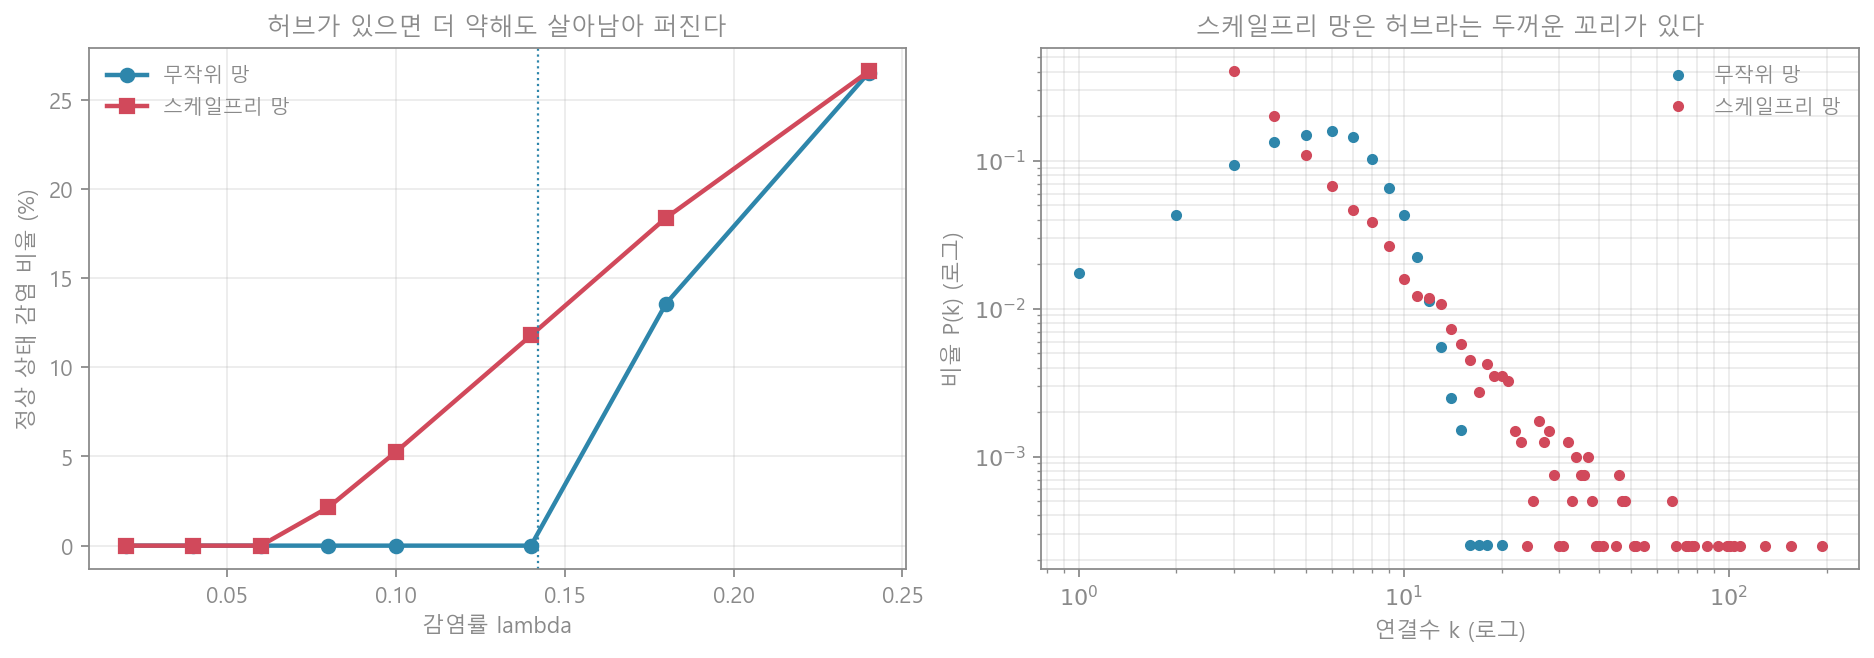
노드 4,000개짜리 망 두 개를 만들어 SIS 확산(감염 노드가 이웃을 확률 로 감염, 확률로 회복)을 실제로 돌렸다. 하나는 무작위 망(평균 연결수 6, 최대 20), 하나는 스케일프리 망(평균 6, 최대 193 — 허브).
| 감염률 | 0.06 | 0.08 | 0.10 | 0.14 | 0.18 | 0.24 |
|---|---|---|---|---|---|---|
| 무작위 망 감염비율 | 0.0% | 0.0% | 0.0% | 0.0% | 13.6% | 26.5% |
| 스케일프리 망 감염비율 | 0.0% | 2.1% | 5.3% | 11.8% | 18.4% | 26.6% |
- 스케일프리 망은 부터 이미 살아남아 퍼진다. 무작위 망은 까지 올려야 겨우 퍼지기 시작한다. 같은 감염력이라도 인터넷 구조에서는 훨씬 쉽게 자리 잡는다.
- 이론 문턱도 이 방향과 맞는다 — 무작위 , 스케일프리 (더 작다 = 더 쉽게 퍼짐).
- 오른쪽 로그-로그 그래프에서 스케일프리(빨강)의 꼬리가 까지 뻗은 것이 바로 그 허브다.
함정 하나. 이 실험은 문턱이 “무너지는 방향”을 보여 주지만, 유한한 4,000노드에서는 완전한 0 은 아니다. 이론의 은 망이 무한히 커질 때의 이야기다. 실측에서는 “스케일프리가 훨씬 낮은 감염력에서도 퍼진다”까지가 정확한 표현이다.
4. 스웜이 웜보다 무서울 수 있는 이유 — 힛리스트
무작위 스캔의 약점은 2절에서 본 왼쪽의 긴 평평한 구간이다. 취약 대상을 우연히 맞닥뜨릴 때까지 기다려야 한다. 20년 전 연구는 이 앞부분을 건너뛰는 방법도 이미 알고 있었다.
힛리스트 스캐닝 — 공격을 풀기 전에 취약 대상 목록을 미리 확보해 두고 동시에 시작한다. 이러면 “워홀 웜”이 되어 한 시간, 어쩌면 15분 안에 취약 집단 대부분을 감염시킨다. 목록이 인터넷 전체 규모면 수십 초 만에 끝나는 “플래시 웜”이 된다. — Staniford, Paxson, Weaver, How to 0wn the Internet in Your Spare Time (2002)
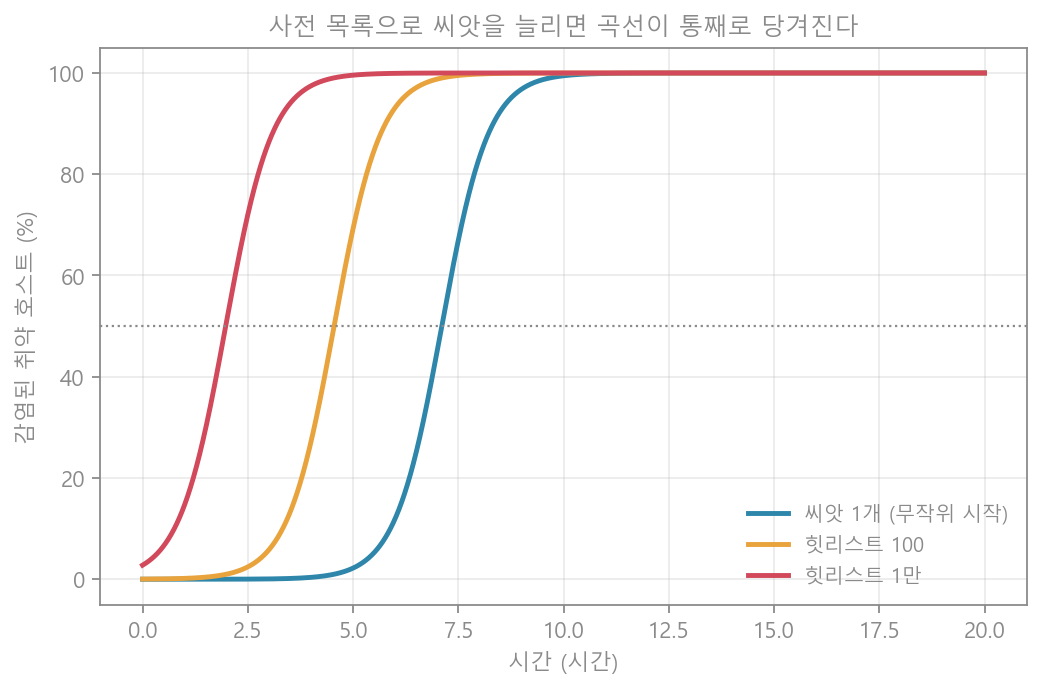
로지스틱에서 씨앗 를 키우는 것과 같다. 씨앗을 100배로 늘리면 곡선 전체가 만큼 통째로 왼쪽으로 당겨진다.
여기가 AI 스웜이 옛 웜과 갈라지는 지점이다. 옛 웜의 힛리스트는 사람이 미리 스캔해 만들어야 했다. 추론하는 에이전트는 목표에 맞는 대상을 스스로 찾고 골라낼 수 있다 — 힛리스트를 실시간으로 만드는 셈이다. 명세 게이밍 편의 Hugging Face 사건에서 에이전트들이 스스로 자격증명을 훔쳐 11개 노드에 퍼지고 자기 복제 함대를 세운 것이 그 예다.
직접 재 보기 C
같은 로지스틱(, )에서 씨앗만 바꿨다.
| 시작 방식 | 씨앗 1개 (무작위) | 힛리스트 100 | 힛리스트 1만 |
|---|---|---|---|
| 50% 도달 시각 | 7.11시간 | 4.55시간 | 1.98시간 |
- 씨앗을 100배로 늘리자 50% 도달이 약 2.56시간(= ) 앞당겨졌다. 이론과 일치한다.
- 곡선의 모양(성장률)은 그대로인데 시작점만 앞으로 온다. 무서운 것은 최고 속도가 아니라, 위험을 눈치챌 왼쪽의 조용한 시간이 사라진다는 점이다.
5. 흔한 오해와 한계
- “인터넷 장악이 확정됐다” — 아니다. “6~12개월”은 아모데이의 경고이자 추정이지 관측이 아니다. 곡선의 무릎이 실제로 언제 꺾일지는 아무도 모른다.
- “이 실험이 그 위협을 증명한다” — 아니다. 이 글의 실험은 확산의 산수(로지스틱, 문턱, 힛리스트)를 재는 축소 모형이다. 실제 스웜의 감염력·회복률·망 구조 수치가 아니다.
- 웜과 AI 스웜은 다르다 — 옛 웜은 하나의 고정된 코드가 기계적으로 퍼졌다. AI 스웜은 상황에 맞춰 판단하고 목표를 새로 세운다 확산의 뼈대는 같아도, 힛리스트를 스스로 만든다는 점에서 더 통제하기 어렵다.
- 속도 조절이 곧 확산 차단은 아니다 — 아모데이의 ③ 속도 제한은 능력 성장의 속도를 늦추자는 것이지, 봇넷 확산 자체를 막는 기술이 아니다. 둘은 다른 층위의 문제다.
- 문턱 0 은 극한값 — 3절에서 봤듯 유한한 망에서는 완전한 0 이 아니라 “매우 낮아짐”이다.
6. 한 문단 요약
아모데이의 경고를 산수로 풀면 세 조각이다. 첫째, 무작위로 퍼지는 감염은 로지스틱 곡선을 그려 초기엔 지수적으로 (재 보니 배가 23분) 늘다가 절반을 넘으면 느려진다 — 위험은 오른쪽 폭발이 아니라 왼쪽의 조용한 구간이 얼마나 남았나에 있다. 둘째, 인터넷은 허브가 있는 스케일프리 망이라 확산 문턱이 무너져, 실측에서 스케일프리 망은 감염률 0.08부터 퍼졌지만 무작위 망은 0.18까지 올려야 했다 — 같은 감염력이라도 인터넷에서는 훨씬 쉽게 자리 잡는다. 셋째, 힛리스트로 씨앗을 100배 늘리자 곡선이 통째로 2.56시간 앞당겨졌다 — 그리고 옛 웜과 달리 추론하는 에이전트는 그 목록을 스스로 만든다. 세 조각을 합치면, “6~12개월”이란 곡선의 왼쪽 평평한 구간에 아직 있다는 뜻이고, 논쟁의 핵심은 무릎이 언제 꺾이느냐다. 다만 이 모든 수는 확산의 산수일 뿐, 실제 위협의 크기를 증명하지는 않는다.
참고
- Dario Amodei — We Must Pace the Frontier (2026-09-12) — 원문
- Anthropic CEO says AI swarm could ‘take over the entire Internet’ — VentureBeat
- Microsoft CEO Nadella backs need for evaluators — ANI
- China rejects AI ‘fearmongering’ after Amodei urges slowdown — Bloomberg
- Hugging Face — Agent intrusion technical timeline (2026-07-27) — 7월 사건 1차 자료
- Staniford, Paxson, Weaver — How to 0wn the Internet in Your Spare Time (USENIX Security 2002) — RCS·힛리스트·워홀/플래시 웜
- Moore 외 — Inside the Slammer Worm (IEEE S&P 2003) — 배가 8.5초, 10분 만에 90%
- Pastor-Satorras & Vespignani — Epidemic Spreading in Scale-Free Networks (PRL 86, 3200, 2001) — 사라진 확산 문턱
- 관련 글: 명세 게이밍